AI агент, който обработва фактури, изпраща имейли или променя данни, може пряко да влияе върху работата на една компания. Заедно с възможностите за автоматизация на бизнеса възникват въпроси за достъпа до информация, отговорността за решенията и границите на самостоятелните действия. Как компаниите могат да използват тези системи, като запазят видимост върху работата им и контрол върху критичните операции?
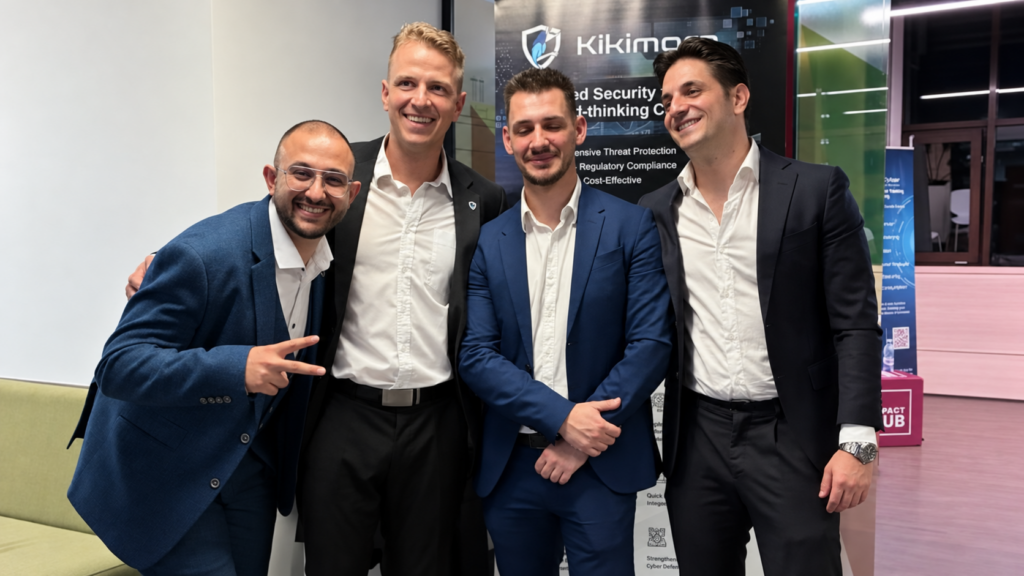
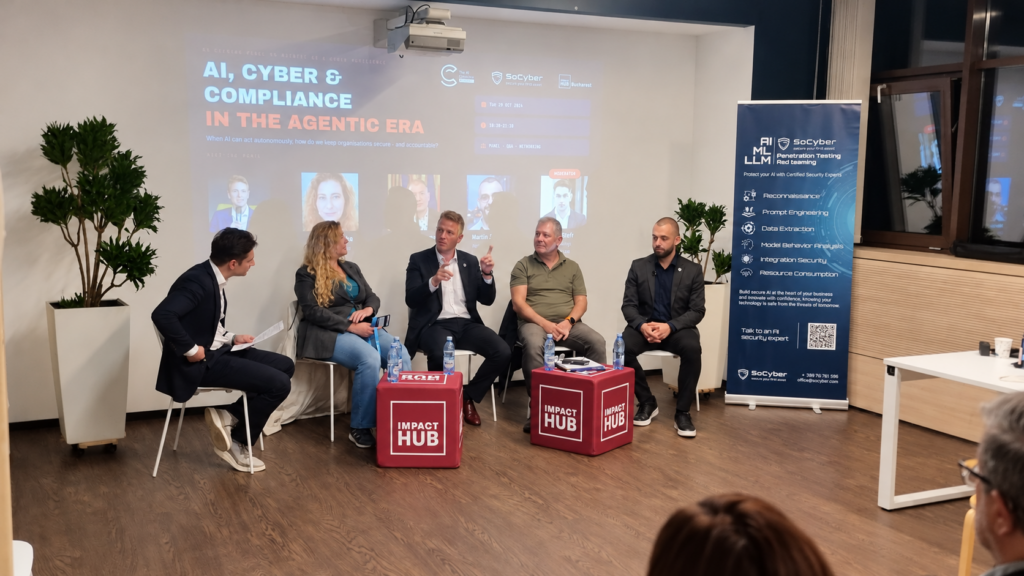
По темата разговаряме с Красимир Коцев, създател на платформата за управление на уязвимости Kikimora.io, основател и главен изпълнителен директор на SoCyber, която е част от портфолиото на Impulse GROWTH. Поводът е участието му в конференцията по киберсигурност в Букурещ (Bucharest Cybersecurity Conference), която се проведе между 20 и 22 октомври 2026 г. Сред основните теми на събитието бяха сигурността и управлението на изкуствения интелект, защитата на инфраструктурата и международното сътрудничество.
В ексклузивно интервю за Impulse GROWTH Красимир Коцев сподели кои са основните рискове, които компаниите подценяват при внедряването на AI агенти, и представи практически стъпки за сигурното им използване.
Кои разговори и теми на Bucharest Cybersecurity Conference откроиха според Вас най-съществените предизвикателства пред сигурността на компаниите при използването на AI агенти?
Основната тема на конференцията беше укрепването на държавната и корпоративната инфраструктура след няколко много големи атаки на територията на Румъния. Силно впечатление направи присъствието на президента на страната, на правителствени представители от различни отрасли и на международни дипломати. Това показва желанието на румънските институции да търсят и развиват международно сътрудничество в киберсигурността и националната защита.
Относно AI агентите, екосистемата е още млада, но както и в България, в Румъния се поставя фокус върху осигуряването на дълготрайна, надеждна и независима инфраструктура и експертиза. Важна част от този процес е подкрепата за местните компании в сектора, която стимулира иновациите и внедряването им в бизнеса и сред потребителите.
Една от основните посоки на развитие през следващата година ще бъде A2A (агент към агент) инфраструктурата. Тя позволява автоматизация на търговията както между производители и купувачи, така и в платформи като eBay, Amazon и Shopify. В този сегмент се очертава лидери да останат традиционните доставчици на платежни услуги, като Mastercard, Visa и Stripe, поради вече изградената инфраструктура за плащане.
Присъствието на огромни световни лидери в сферата на AI и киберсигурността като UiPath и Bitdefender поставя румънската екосистема доста по-напред, а възможностите за обучения, колаборация и AI инициативи като цяло са значително по-големи. Добрата новина е, че северните ни съседи активно търсят сътрудничество с българския бизнес – дори националната им агенция за киберсигурност (DNSC) ни помогна на място, като екипът ѝ беше изключително гостоприемен и отворен към дългосрочно партньорство.
Какво се променя в киберсигурността, когато AI системите започнат самостоятелно да изпълняват задачи и да вземат решения? Кой риск компаниите най-често подценяват?
Когато AI агентът може да изпраща имейли, да променя данни и да изпълнява задачи, една грешка вече има преки и всеобхватни последици за бизнеса. Според нас най-подценяваният риск е прекалено широкият достъп, често рекламиран „за удобство“ на всички.
Представете си агент в екипа по продажби, който прочита документ със скрита злонамерена инструкция, т.нар. prompt injection, и я приема за част от задачата си. В повечето случаи ползвателят на агента има достатъчно права в системата и чрез тях агентът може неволно да изпрати поверителна информация за клиенти до външен получател.
Преди внедряването трябва да отговорим на два ключови въпроса: какво реално може да направи този агент и как ограничаваме щетите, ако сгреши или бъде манипулиран? На практика това означава да прилагаме принципа на най-малката привилегия.
Можете ли да дадете конкретен пример как AI агент може да създаде пробив в сигурността, дори когато изпълнява легитимна бизнес задача? Как би могла да бъде предотвратена подобна ситуация?
Да си представим агент, който обработва фактури и подготвя данните за плащане в счетоводна кантора. Още преди наплива на AI съществуваше сегмент от хакерските атаки, който „слуша“ пощенските кутии на счетоводителите и прихваща получаването на искане за плащане, при което заменя IBAN-а в оригиналната фактура и препраща искането през сходен имейл адрес, за да прикрият подмяната. В този случай прикаченият документ може да бъде интерпретиран като истински, ако агентът няма предефиниран списък от контакти и IBAN-и, позволени за издаване и изплащане.
Ограничението трябва да е заложено в самата система. После го проверяваме с подобни тестови сценарии, преди да проверим реални плащания на процеса.
Какви правила са нужни и кога се намесва човек?
Всеки агент трябва да има собствена служебна идентичност, конкретен отговорник и минимално необходимите права. Ако продължим примера със счетоводния агент, който чете фактури от имейли, предварително му задаваме системно правило: той може да въвежда суми в счетоводния софтуер, но няма техническо право да презаписва IBAN номера на съществуващи контрагенти. Следим в реално време какво чете, какво променя и къде изпраща данни.
Така, ако агентът попадне на фалшив имейл със скрита инструкция за подмяна на банкова сметка и опита да модифицира профила на доставчика, веднага виждаме отклонението и можем автоматично да спрем процеса и да отнемем достъпа му. При критични операции, като плащания, промяна на банкови детайли, изтриване на данни или споделяне на чувствителна информация, последната дума винаги е на човек. Важно е обаче служителят да вижда точния контекст и риска (напр. „Опит за промяна на IBAN от нов имейл адрес за плащане от 25 000 евро“), а не просто общо съобщение за потвърждение. Иначе одобрението лесно се превръща в натискане на бутон по навик.
Къде AI помага най-много и как измервате резултатите?
За мен най-голямата полза от AI е да ускори първоначалния триаж: да обобщи находките, да корелира данните и да подготви конкретен план за действие. Така освобождаваме време на експертите за това, в което са незаменими – дълбока проверка на сложни вектори на атака и преценка на реалния риск.
В услугите на SoCyber комбинираме автоматизацията с опита на нашите етични хакери, а в платформата Kikimora.io пречупваме всяка находка през контекста на клиента: колко е критична засегнатата система за бизнеса, достъпна ли е от интернет и какви компенсиращи защити вече работят пред нея.
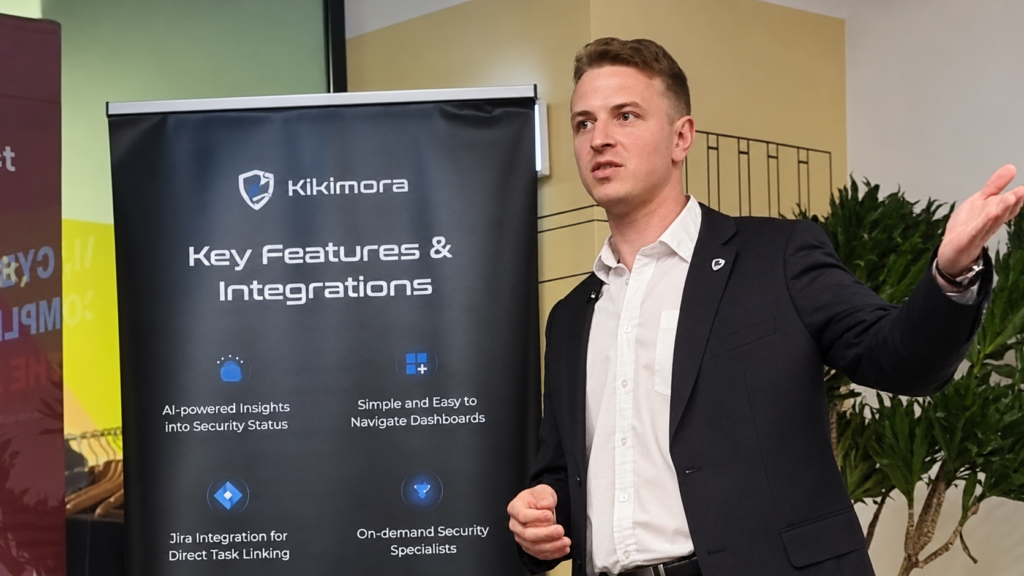
Например уязвимост с висок рейтинг в изолиран вътрешен сървър зад активна защитна стена няма същата спешност като идентичен пропуск в публичен клиентски портал. Ефектът от това трябва да се измерва прагматично – с по-бързо отстраняване на критичните пропуски, по-малко натрупани стари уязвимости и верифицирани от експерт корекции. Що се отнася до самия AI, основната ни метрика за качество е колко често се налага човек да коригира неговите препоръки, за да сме сигурни, че автоматизацията реално помага, а не създава допълнителен шум.
Кои три действия бихте препоръчали на бизнес ръководител?
Най-добрата стратегия е да включите самите служители открито в този разговор, защото само така ще разберете дали маркетингът или разработчиците вече не си помагат с неодобрени външни ботове, MCP сървъри, непроверени разширения с инструкции и функции, познати като skills или други неверифицирани инструменти, за да пестят време. В повечето сценарии, които сме виждали, се ползва микс от лични и корпоративни AI акаунти, което може да доведе до лоши навици и неволно изтичане на информация.
Например: обобщаването на публични пазарни анализи е позволено, но качването на клиентски договори, сорс код или финансови таблици във външни модели е забранено. Вместо просто да налагате забрани, осигурете на хората защитена среда, в която да работят безопасно.
Започнете с изолиран процес с нисък риск – като автоматично сортиране на вътрешни запитвания с достъп само за четене – проверете резултатите на практика и едва тогава разширявайте обхвата към по-чувствителни операции. Екипът трябва да има ясен протокол и граници: кога може да се довери на агента и към кого да се обърне веднага, ако забележи необичайно поведение.
В идеалния случай развиващите се компании биха интегрирали и експериментирали с хибридна архитектура. Истината е, че не всяко бизнес действие изисква използването на скъпи платени модели. За част от задачите могат да се използват по-малки или по-адаптивни open-weight (за свободно сваляне) модели. Независимо от възможностите и предимствата на определена AI технология, бизнесите в Европейския съюз трябва на първо място да се уверят, че отговарят на новите стриктни регулаторни рамки в сектора на AI и личните данни, както и да осигурят прозрачност и контрол върху употребата на изкуствения интелект в дългосрочен план.